
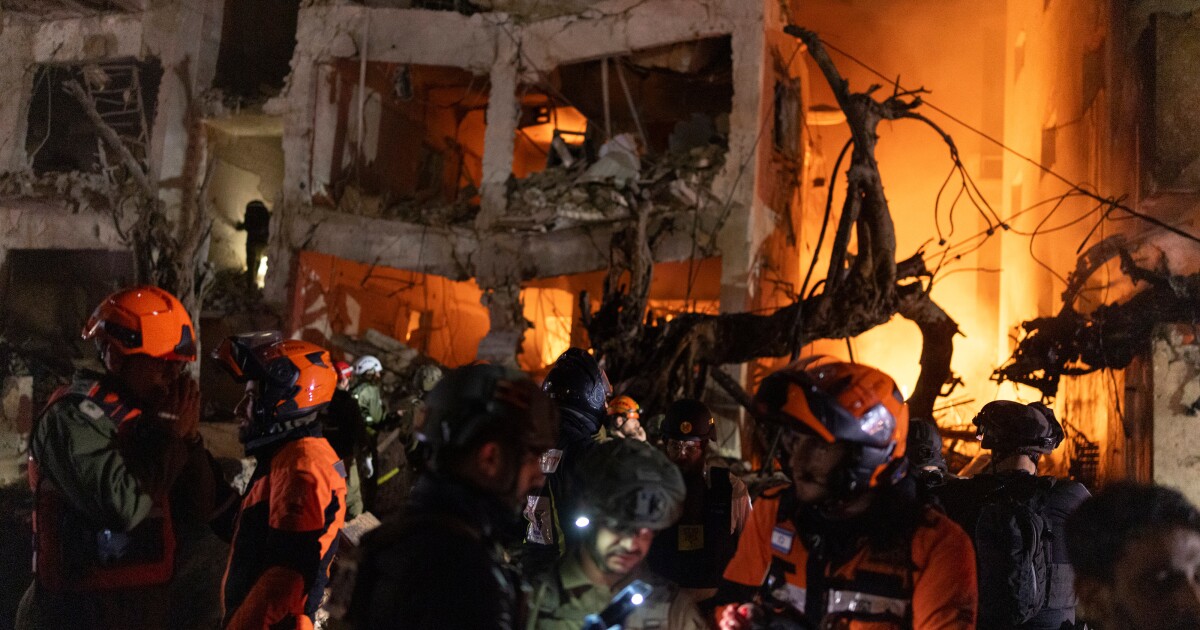
- Información clave: Los bancos estadounidenses enfrentan un mayor riesgo operativo por parte de grupos activistas externos que buscan represalias por la huelga del banco Sepah.
- Lo que está en juego: Los bancos enfrentan la doble amenaza de interrupciones operativas en Medio Oriente y ataques cibernéticos de represalia a su infraestructura tecnológica vital.
- De cara al futuro: Se insta a las instituciones financieras a preparar planes de comunicación y realizar verificaciones «fuera de alcance» para mitigar el pánico público y posibles infracciones.
Etiquetas de revisión generadas por IA con revisión editorial
Procesamiento de contenidos
El comando militar de Irán incluyó públicamente el miércoles a los bancos vinculados a Estados Unidos e Israel como objetivos militares, convirtiendo lo que había sido una advertencia cibernética general contra las instituciones financieras estadounidenses en una declaración explícita de intenciones a nivel estatal.
La amenaza fue hecha por Ebrahim Zolfaghari, portavoz del Cuartel General Central de Khatam al-Anbiya de Irán, el comando militar del Cuerpo de la Guardia Revolucionaria Islámica.
Horas antes, un misil impactó el centro de seguridad digital del Sepah Bank, uno de los bancos estatales más grandes de Irán, destruyendo un edificio en la calle Haghani de Teherán mientras el banco procesaba pagos de salarios al personal militar, según Iran International, una organización de medios vinculada a Arabia Saudita.
La huelga del Sepah Bank afectó al centro de seguridad digital del banco, la infraestructura que protege los sistemas del banco. Varios empleados del banco murieron en el ataque, informó la televisión estatal.
La banca en línea en Sepah Bank y Melli Bank Iran permaneció baja por segundo día consecutivo, con clientes limitados a servicios basados en tarjetas, según Iran International.
Para los bancos estadounidenses, la declaración representa un paso significativo más allá del ambiente de alerta extrema que ha prevalecido desde que las fuerzas estadounidenses e israelíes lanzaron la Operación Epic Rage el 28 de febrero. Antes, una amenaza era una probabilidad. Ahora es oficial.
«Con esta acción ilegítima e inusual, el enemigo nos está obligando a atacar centros económicos y bancos vinculados a Estados Unidos y al régimen sionista en la región», dijo Zolfaghari, según un informe de Reuters del miércoles.
Añadió que «los estadounidenses deberían esperar nuestra contramedida y nuestra dolorosa respuesta» y advirtió a la población de Oriente Medio que se mantuviera al menos a un kilómetro de distancia de los bancos.
Los medios estatales iraníes calificaron el ataque de «ilegítimo e inusual», diciendo que allanó el camino para que Irán tomara represalias contra la infraestructura financiera vinculada a Estados Unidos e Israel, según Al Jazeera.
Internet en Irán se ralentizó
La conectividad a Internet nacional de Irán ha caído a entre el 1% y el 4% de los niveles normales desde el 28 de febrero, según Unit 42, el brazo de inteligencia de amenazas de Palo Alto Networks, citando datos del monitor de Internet NetBlocks.
Ese apagón, evaluó la Unidad 42, «es probable que obstaculice la capacidad de los actores de amenazas alineados con el Estado para coordinar y ejecutar ataques cibernéticos sofisticados en el futuro cercano».
Las unidades cibernéticas patrocinadas por el Estado pueden operar de forma aislada, «lo que podría dar lugar a desviaciones de patrones previamente establecidos», dijo la empresa en un informe de amenazas del 2 de marzo.
En otras palabras, es más probable que la amenaza a corto plazo provenga del exterior que del interior.
La Unidad 42 contó aproximadamente 60 grupos hacktivistas individuales activos al 2 de marzo, incluidos el Estado iraní y grupos proiraníes, así como grupos prorrusos y amenazas oportunistas. Muchos de estos grupos operan fuera de Irán y fuera del alcance de Internet del país.
Estos grupos ya han reivindicado ataques a la infraestructura financiera regional: el grupo hacktivista DieNet se atribuyó la responsabilidad de atacar los sitios web del Riyadh Bank y del Bank of Jordan, mientras que Cyber Islamic Resistance afirmó haber comprometido la infraestructura de pagos de Israel, según un informe de la Unidad 42.
La Unidad 42 evaluó que los ataques de estos grupos externos probablemente serían de «importancia baja a media», pero advirtió que la situación seguía siendo fluida y que los actores patrocinados por el estado iraní, que la Unidad 42 monitorea bajo el nombre de Serpens, «podrían aumentar o intensificar la actividad en las próximas semanas».
Lo que dicen y hacen los bancos
La Asociación de la Industria de Valores y Mercados Financieros, o SIFMA, hizo sonar la alarma.
«La industria permanece alerta y lista para responder a las amenazas cibernéticas en todo momento, especialmente a medida que aumentan los riesgos de seguridad cibernética global», dijo Todd Klessman, director ejecutivo de servicios financieros cibernéticos y tecnología de SIFMA, informa Reuters.
«Continuamos monitoreando la situación actual con un enfoque en la resiliencia operativa, que es la base de la integridad y estabilidad del mercado de capitales de Estados Unidos», añadió Klessman.
FS-ISAC, el consorcio de intercambio de información del sector financiero, dijo que estaba coordinando activamente el intercambio de inteligencia.
«A la luz de la acción militar en curso en Medio Oriente, estamos coordinando con las partes relevantes para garantizar que nuestro ecosistema tenga acceso continuo a la información y orientación más recientes para proteger el sistema financiero global», dijo un portavoz a Reuters.
La agencia de calificación crediticia Morningstar DBRS dijo la semana pasada que los riesgos más significativos para los bancos globales probablemente serían indirectos -aumentos en los precios del petróleo, estrés sobre los prestatarios- pero advirtió que «Irán podría aumentar sus ataques cibernéticos contra entidades occidentales, incluidos los bancos».
¿Qué aconsejan los funcionarios de seguridad?
La Unidad 42 emitió un conjunto de recomendaciones tácticas para las organizaciones que enfrentan un mayor riesgo:
- Mantenga al menos una copia de los datos críticos fuera de línea, fuera de línea, para protegerlos contra ataques de cifrado o eliminación;
- Implementar verificación «fuera de banda» para todas las solicitudes recibidas a través de canales externos, utilizando un canal de confirmación interno confiable independiente;
- Parchear toda la infraestructura orientada a Internet;
- Capacitar al personal sobre phishing e ingeniería social; y
- Considere bloquear geográficamente el tráfico de Internet procedente de regiones de alto riesgo donde el banco no tiene negocios legítimos.
La firma también instó a las organizaciones a preparar sus planes de comunicación ahora, antes de que ocurra un incidente. Los grupos hacktivistas «a menudo exageran su alcance», señala la Unidad 42, e identificar y verificar rápidamente una posible infracción «puede evitar el pánico público».
Se señala la advertencia: en un entorno donde los grupos de tendencia iraní transmiten demandas de rendición de cuentas a través de canales públicos de Telegram, la capacidad de un banco para evaluar y comunicar rápidamente lo que realmente sucedió (frente a lo que un actor de amenazas afirma que sucedió) puede ser tan importante como su capacidad para prevenir un ataque.


